commercial
MSP security console
Whitelabel MSP Tool (B2B)
US MSP console · ~15k MAU · 2+ роки в команді
Rules wizard, щотижневий PDF клієнту і text-to-policy. Три зрізи вийшли на моєму аргументі.
Продукт
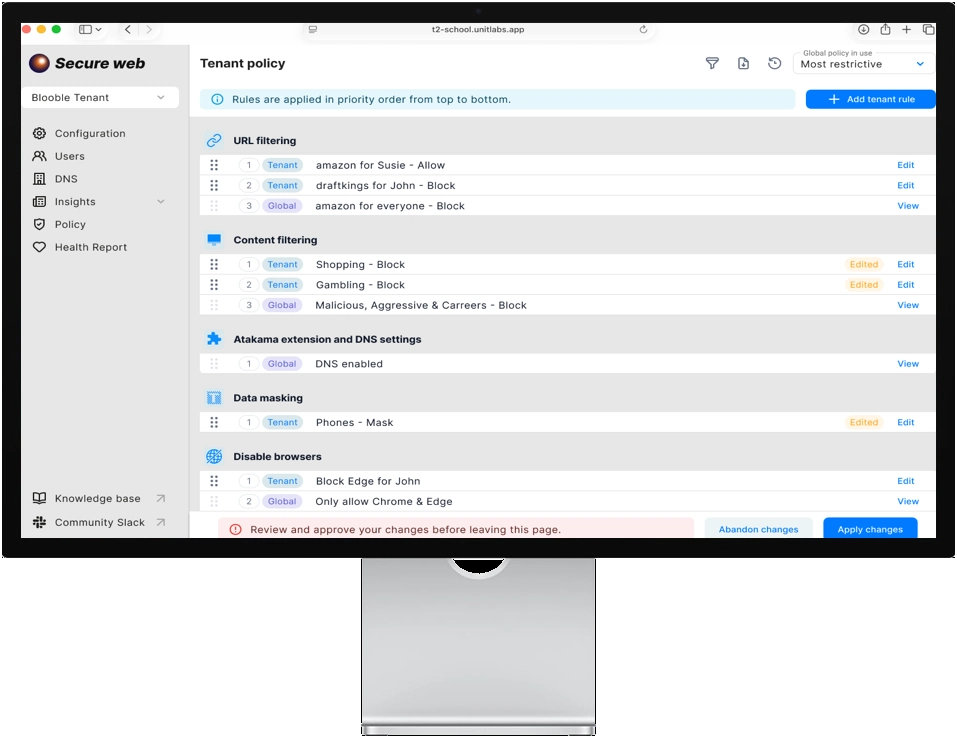
US B2B-інструмент для MSP: Web SaaS для адміністраторів і Chrome-розширення для користувачів. Адміни бачать діяльність співробітників і керують DLP, паролями й відвідуванням сайтів — щільна security CRM.
Планка: кожна задача адміна має короткий time-to-complete, і нова фіча не ламає вже зібрані налаштування. Roadmap — у Head of Product. Моє: формулювання проблеми, scope зрізу і аргумент за чи проти. Три зрізи вийшли на цьому аргументі — Rules wizard, щотижневий PDF клієнту і text-to-policy.
Case Studies
New Wizard
New admins faced a steep setup path (company → Microsoft enterprise apps → policies etc). I proposed, prototyped (incl. AI), and validated a guided wizard to cut time-to-complete for first successful setup.
OutcomeУ продукт поїхав зрозуміліший перший прохід. На ранніх сесіях поменшало звернень «з чого почати».
Як би мірявЦього не міряли. Зараз я б поставив time-to-first-successful-policy і drop-off на кожному кроці візарда. Поріг: новий адмін закінчує сетап без тікета «з чого почати».
Client-facing weekly security report
MSP clients needed a weekly PDF for the client-company manager: results + concrete next security steps. Management pushed “everything on one A4”; and content didn’t fit so I argued for 2–3 pages (form follows function).
I lost initially, and the product shipped my version ~6 months later.
OutcomeКлієнтський звіт, яким оператор реально користується в розмові з акаунтом — не обмеження в одну сторінку.
Як би мірявПеревірив би, чи менеджер клієнта пересилає або обговорює звіт, і чи підтримка перестала просити вмістити його назад на одну сторінку.
AI text-to-security-policy
Policy creation was the heaviest and most used page: too many options, hard to check conflicts with existing rules (users could have dozens of them).
I proved text-to-action was feasible: took a real policy JSON from devs + docs into Claude Code, iterated ~10 cycles on business logic and demoed to C-level.
OutcomeКерівництво поставило AI-створення правил у roadmap.
Як би мірявПорівняв би time-to-first-valid-rule із кліковим редактором і частку чернеток, які людина приймає без переписування.
Commercial angleМенший time-to-value на головному платному сценарії.
Slice Ownership
Крім трьох окремо взятих кейсів вище, я щоразу брав участь у плануванні та обговоренні нових фіч. Це простий продукт із водночас кількома вкрай складними по логіці модулями.
Часто при додаванні нових функцій чи зміні старих я знаходив накладання логіки на legacy-логіку чи особливості фіч, які можуть конфліктувати чи взагалі ламати акуратно curated налаштування, які адміни створили раніше.
Іноді мій вплив результував у зміну логіки фічі — і це, звісно, відображалося на дизайні консолі. Для таких проблем доводилося або пропонувати новий флоу повністю, або обмежуватися текстом із поясненням. Рішення брав виходячи з кількості використань фічі: для якої кількості користувачів це може стати суттєвою проблемою. Часом можна було просто обмежитися текстом із поясненням обмеження чи іншим попередженням для користувача.
Консоль
Це веб-адмінка для створення «Правил» інформаційної гігієни підприємств. Крім можливості відслідковувати веб-активність співробітників, адміни могли бачити продуктивність на робочих місцях, обмежувати доступ груп або окремих юзерів до веб-ресурсів, задавати правила створення паролів і багато чого іншого.
Продукт містив кілька типів правил, які адмін може створювати та комбінувати для бажаного ефекту. Наприклад, можна заборонити відділу маркетингу відвідувати розважальні сайти. Але Адам із маркетингу потребує цього для роботи зараз, тому йому можна дозволити. І тільки з 10:00 до 15:00, і виключно з робочого акаунту. Це одна з десятків можливих комбінацій.
Коли правил створено десятки, легко загубитися в них — і майже неможливо довірити створення чи редагування іншому співробітнику MSP, який, можливо, ще погано знайомий із тим клієнтом.
Як я це вирішив: AI text-to-security-policy. Я підключив Claude Code до документації, дистилював її і попросив у lead-інженерів JSON-файли Policy як приклади. Через кілька ітерацій стало зрозуміло, що цей підхід може виправити не лише «не можу передати клієнта іншому адміну MSP», а й загалом пришвидшити роботу з правилами в Policies.
Розширення
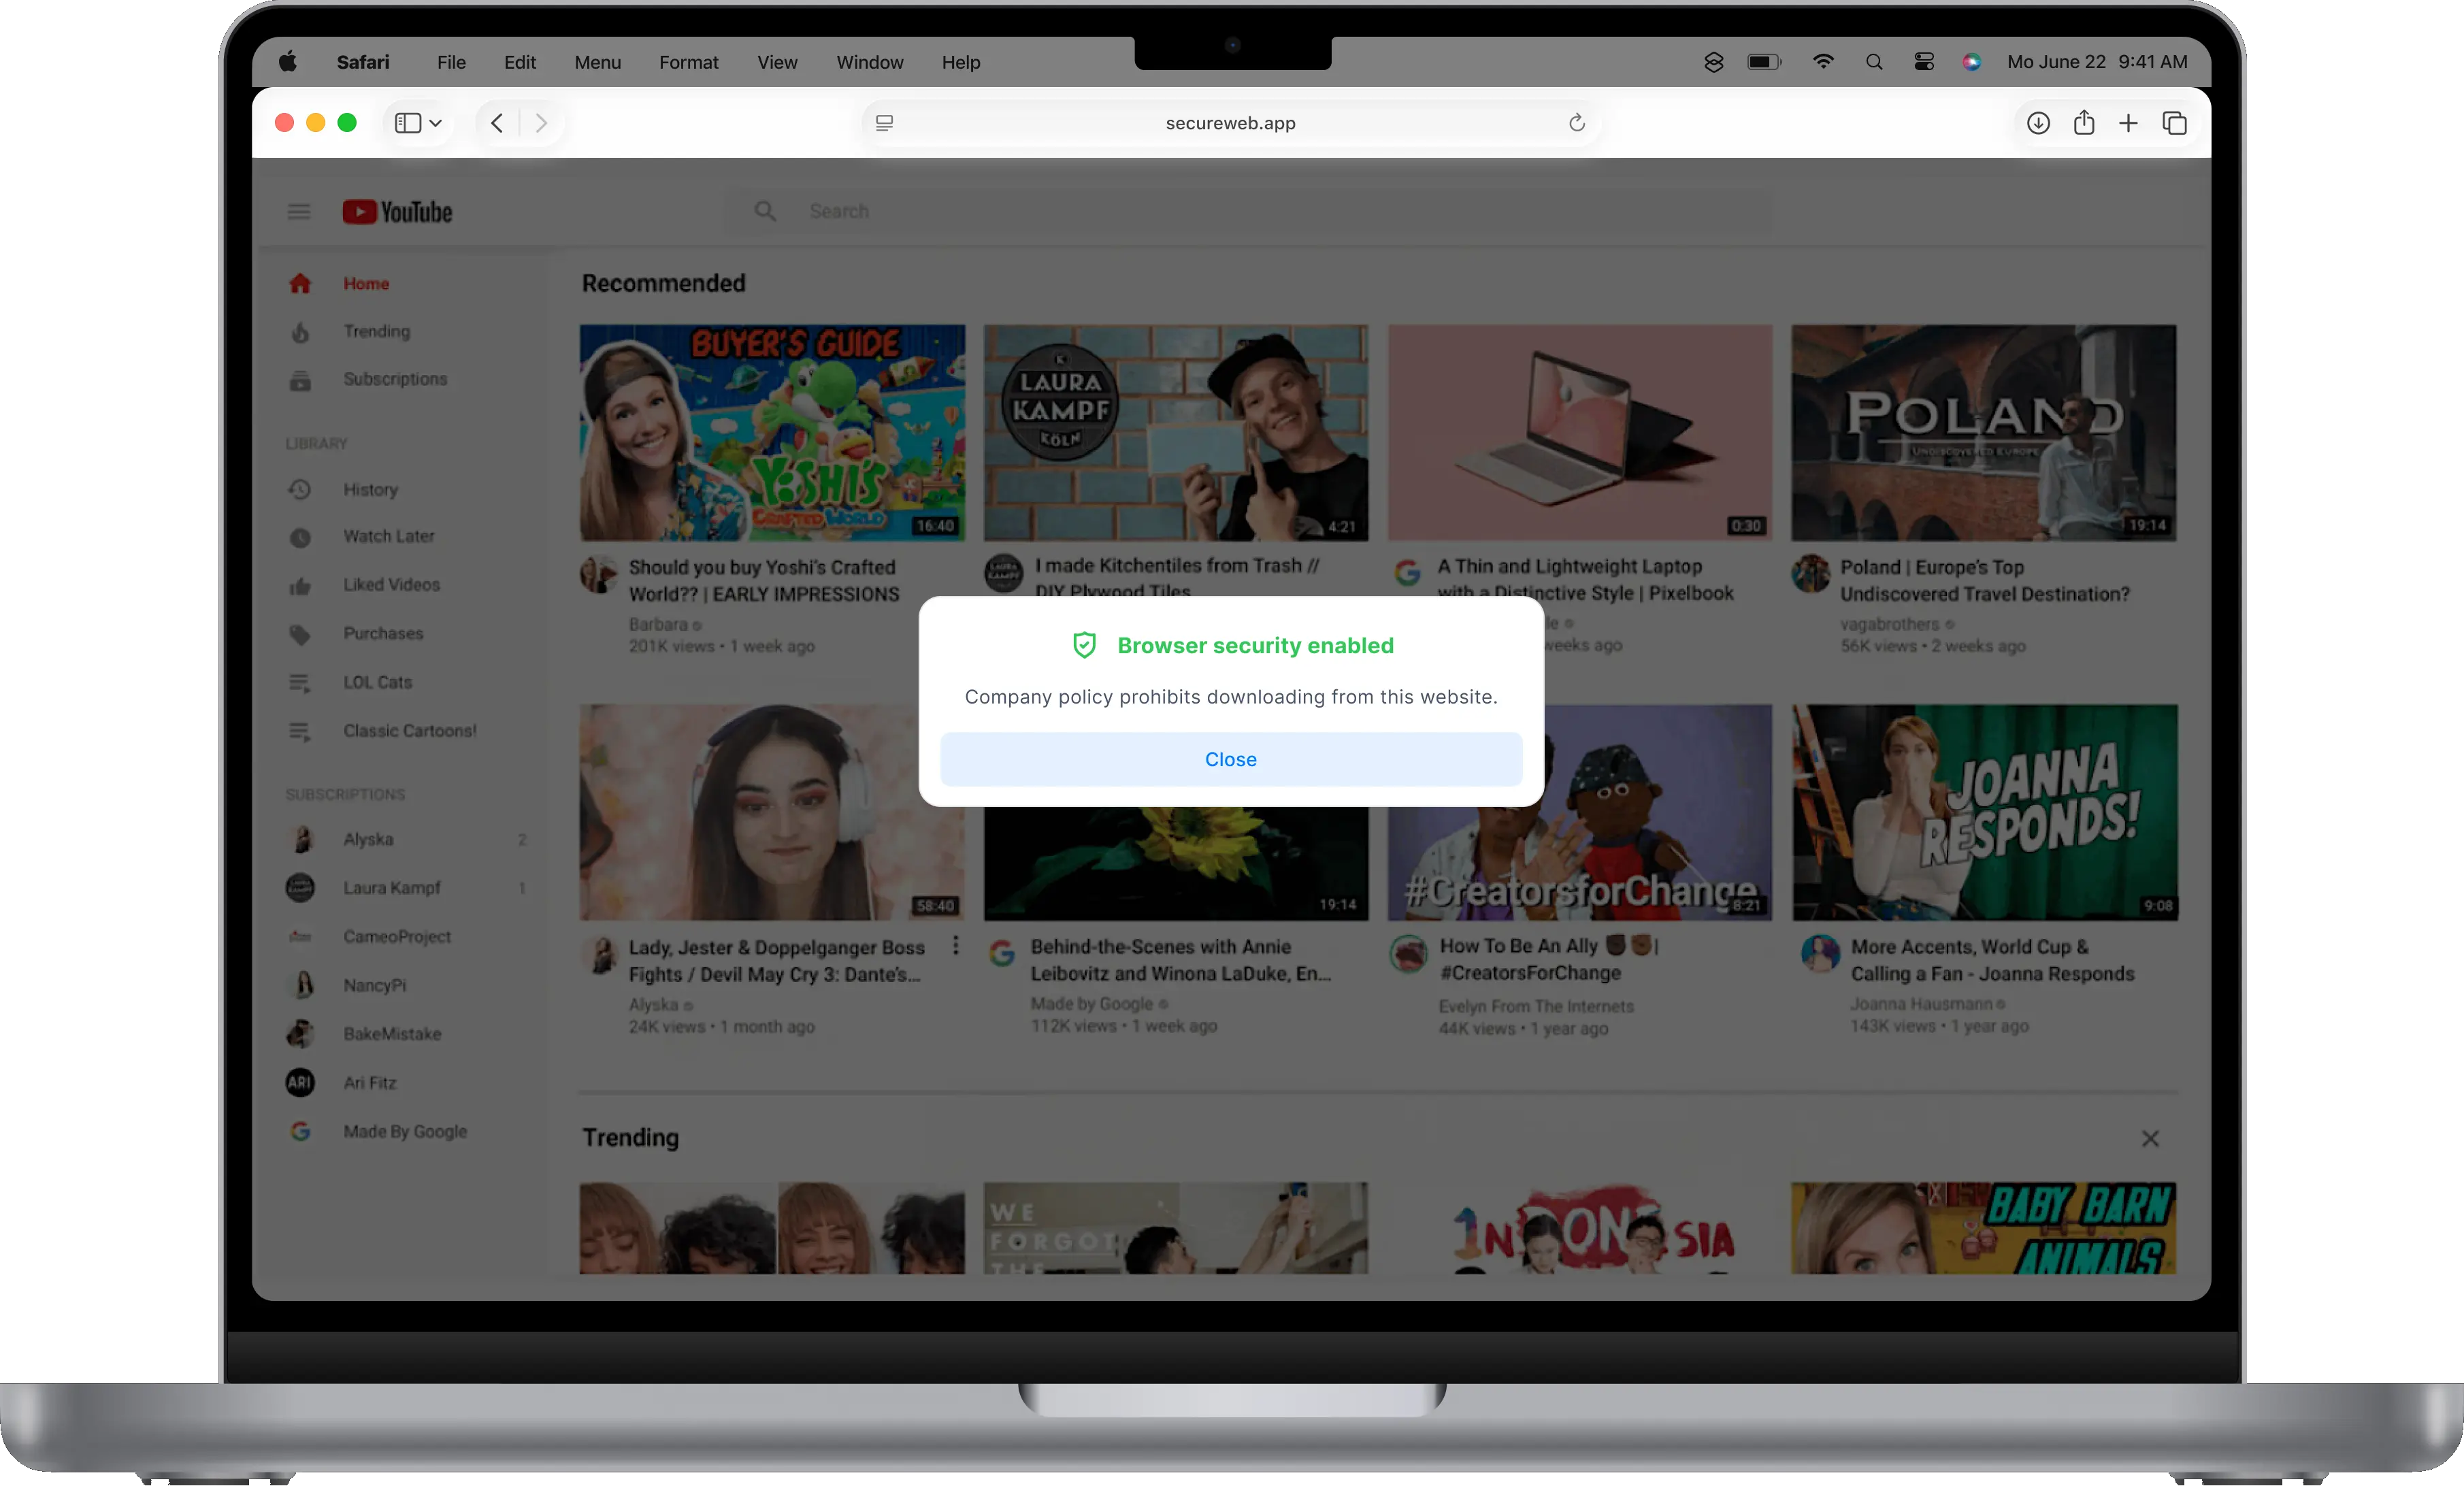
На стороні користувача продукт — це веб-розширення для браузерів Chrome, Opera і інших leading-in-corporate браузерів. Розширення обмежувало свою функціональність попапами з попередженнями про діяльність у вебі на окремих сайтах, виходячи з Rules, які створюють адміни.
Спробувавши розширення самостійно та маючи фідбек клієнтів, я запропонував додати до розширення повноцінну веб-сторінку, щоб користувачі мали свій робочий хаб.
Пропозиція: користувачі завчасно отримують персоналізовані новини від своєї компанії про зміни в Policy; плюс аналітика на робочому місці — продуктивний час, обмеження й залишок часу на окремих сайтах тощо. За цими плюсами я бачив зміну моделі стосунків між company admins, MSP admins і extension users: замість розширення, що карає і сварить, — більш етичний, але й дещо хитрий підхід: здобути довіру до системи безпеки.
Я запрототипував цю ідею і представив менеджменту. Реалізацію відхилили з причини «для користувача ми маємо бути непомітними». На мою думку, extension уже був дуже помітний — але скоріше викликав роздратування. Ідея лишилась нереалізованою: без змоги провести модеровані тести й побачити реакцію користувачів.
Досягнення
Інші фічі, які варто згадати
- Aberrant events
- Extension management
- Business apps
- DLP / AI prompts (enforce ChatGPT data privacy)
- Rule expiration time/date
- Broadcast to users
- Whitelabel branding setup
- GIT-style rule changes approval
AI evangelism
Я почав працювати у Figma через Claude Code ще до Figma AI. Figma Make і десятки ручних прототипів ще до Make. Мене цікавила напівавтоматизація та еволюція дизайн-процесу. Серед іншого:
- Зробив агента, що збирає інформаційну архітектуру продукту
- Зробив агента, що розуміє, до яких сторінок/модулів потрібні зміни виходячи з продакт-завдання
- Зробив агента, що шукає патерни, які вже використовуються в продукті і можуть бути використані для нового дизайну (мав низьку успішність)
- Зробив агента, що збирає базову ідею для нової фічі прямо у Figma через Figma MCP
Making user-facing AI tools
Дешеві revise loop. Більшість лишилась прототипом або згорнули.
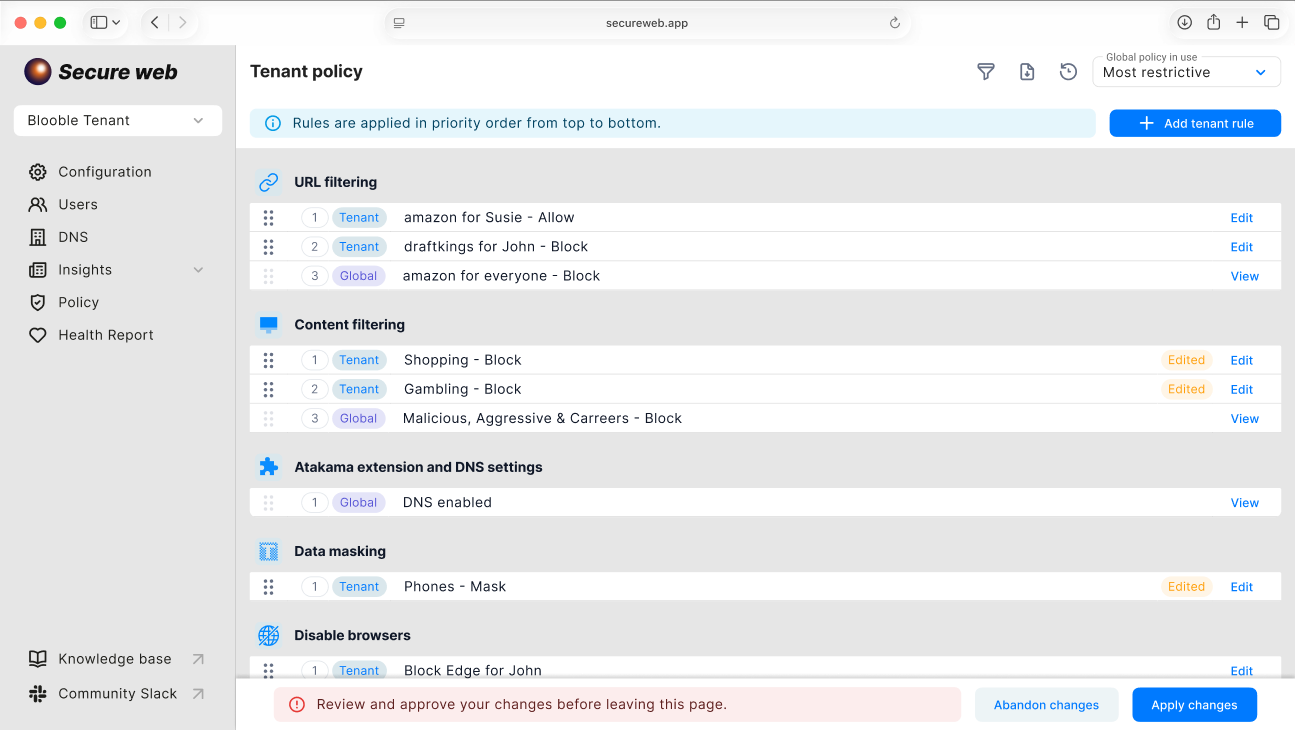
Інтерфейс правил нетиповий і складний для новачків у MSP. Прототип у Cursor: текст замість кліків по всьому редактору. Підключена документація продукту — модель розуміла логіку. На виході чернетка для revise process, не фінальні правила. Після кількох текстових проходів людина вже знає, як зробити це в справжньому UI, щоб потім не виправляти. Дешевий quick win, не ідеал. Лишилось прототипом.
Окремий експеримент у живій консолі: вставка з Slack → запропонований набір правил кібербезпеки.
LLM-пошук для інцидентів — «що юзер X робив у вівторок о 14:00?». На словах сенс був. Згорнули. Тиснув на обережне поступове ШІ. Супротив: «для розробників це нове, не хочемо витрачати час розбиратися» плюс «хто платитиме за токени?». На обсязі продукту з лімітами це не million dollars worth of tokens. Могло зняти біль відсутності мобільної версії веба: якщо текст працює — Slack із телефона. Витіснити MSP як прокладку між безпекою і клієнтом — тут я сам дав би червоне світло.
Ставки
Чотири ставки, які я б розібрав з hiring manager. Кожна: гіпотеза, як би міряв, рішення компанії і що думаю зараз. В один рядок: політика коротким відео, візарди поза Rules і точкове ШІ. Та сама рамка, але не з них я б почав.
What-if до пушу
Результат:Беклог
Гіпотеза: прев’ю правила (такий юзер, час, сайт, девайс → allow / warn / block) не дає адміну зламати комусь роботу. Міряв би тікети «правило зламало доступ» до і після, і time-to-first-safe-rule. Компанія поклала в беклог. Досі вважаю це правильним питанням оператора. Беклог — чесне рішення, якщо вартість розробки була реальною.
Diff політики, як GitHub review
Результат:Беклог
Гіпотеза: зліва старе, справа нове — і технічний MSP ловить погану правку до пушу. Міряв би частку змін політики, які відкотили за добу. Компанія поклала в беклог. Досі вважаю diff правильною перевіркою для цієї аудиторії.
Портал для працівників
Результат:Компанія згорнула
Гіпотеза: показати, хто під ризиком стати low performer, і idle впаде — зміна ставлення, не ще один попап. Міряв би години простою на observed-користувача і як часто люди закривають розширення. Компанія згорнула: «нас і так забагато в комп’ютерах». Вони чули кількість попапів. Я мав на увазі ставлення. Дешевий тест розвів би ці два прочитання.
Простої в грошах
Результат:Я згорнув
Гіпотеза: простої в доларах допомагають менеджеру клієнта в рецесії. Міряв би, чи ті приблизно двоє менеджерів на компанію відкривають цифру і несуть її в розмову. Тесту потрібні були дані клієнта і CRM-інтеграція. Це коштувало більше за навчання, тож я сам відступив. Правильний kill.
Цикл
Я провів сотні годин демо і воркшопів із C-level, провів безліч модерованих тестів із клієнтами, використовував PostHog і AI для дослідження поведінки користувачів (глибина, тривалість сесій) і створював дизайн, що лягає на технічні обмеження.
Сотні 1:1 із продакт-менеджерами. Щотижня CEO та інші C-level.
Цікаво було, поки лишались логіка, інтерв’ю, тести.
Завершили співпрацю, коли дизайн відокремили від продуктових розмов. Execution-only без product loop не цікавить — я хочу володіти тим, що будуємо і чому — не лише дизайн-файлом.